A plataforma por dentro: capacidades, arquitetura e segurança.
O 4MDG é uma plataforma SaaS de MDM 100% em nuvem, nativa em IA: um assistente em cada módulo, um servidor MCP que coloca a sua governança de dados dentro do Claude, do Cursor ou de qualquer host compatível, workflow low-code, API REST com OAuth 2.0 e busca resolvida dentro do próprio banco de dados. Esta página desce ao detalhe: cada bloco abre em drill-down do resumo de negócio para a especificação técnica.
Model Context Protocol
Sua governança de dados dentro da sua IA.
A plataforma expõe um servidor Model Context Protocol (MCP) nativo. Claude, Cursor ou qualquer host compatível se conecta direto ao seu tenant e, com a permissão de quem autorizou a conexão, você pergunta, cadastra e configura em português dentro do seu próprio assistente de IA. Por exemplo: "quantos fornecedores estão com cadastro pendente há mais de 5 dias?".
Servidor MCP nativo
A plataforma expõe um servidor Model Context Protocol (HTTP streamable). Claude (desktop, web e Claude Code), Cursor ou qualquer cliente MCP se conecta direto ao seu tenant.
Com as permissões da pessoa, e nada além
A conexão é autorizada por OAuth pelo próprio usuário. A IA enxerga e faz exatamente o que aquela pessoa pode ver e fazer na plataforma, respeitando papéis, departamentos, etapas e regras de acesso por linha.
Os seis módulos, não só consulta
As mesmas ferramentas do assistente interno ficam disponíveis no host: consultar e agregar registros, abrir e preencher cadastros, desenhar modelos, fluxos e regras, testar regras contra amostras reais, gerenciar membros e permissões, configurar prazos, comparar e promover ambientes, administrar organizações.
Atos irreversíveis pedem confirmação humana
Publicar um cadastro, promover um ambiente, remover acessos: pelo MCP a IA prepara o ato e devolve um link. Quem confirma é a pessoa, dentro da plataforma.
Rastreável
Tudo o que chega pelo MCP fica registrado como feito pela pessoa por meio daquele host de IA, e as sugestões de valor carregam a origem host MCP.
Multiorganização e multiambiente
Quem atua em várias organizações ou ambientes escolhe onde cada chamada vale, sem trocar de login.
160 clientes confiam
Modelo
Cloud SaaS multi-tenant, subdomínio por cliente
Nuvem
Oracle Cloud Infrastructure (OCI), com borda global da Cloudflare
Integração
API REST documentada em OpenAPI, OAuth 2.0 e servidor MCP
Conformidade
ISO 27001, LGPD e histórico completo por registro
Capacidades
A área de negócio desenha o processo. A TI não vira gargalo.
Todo cadastro no 4MDG é um workflow configurado, não um código escrito. Abra cada bloco para ver como isso é implementado.
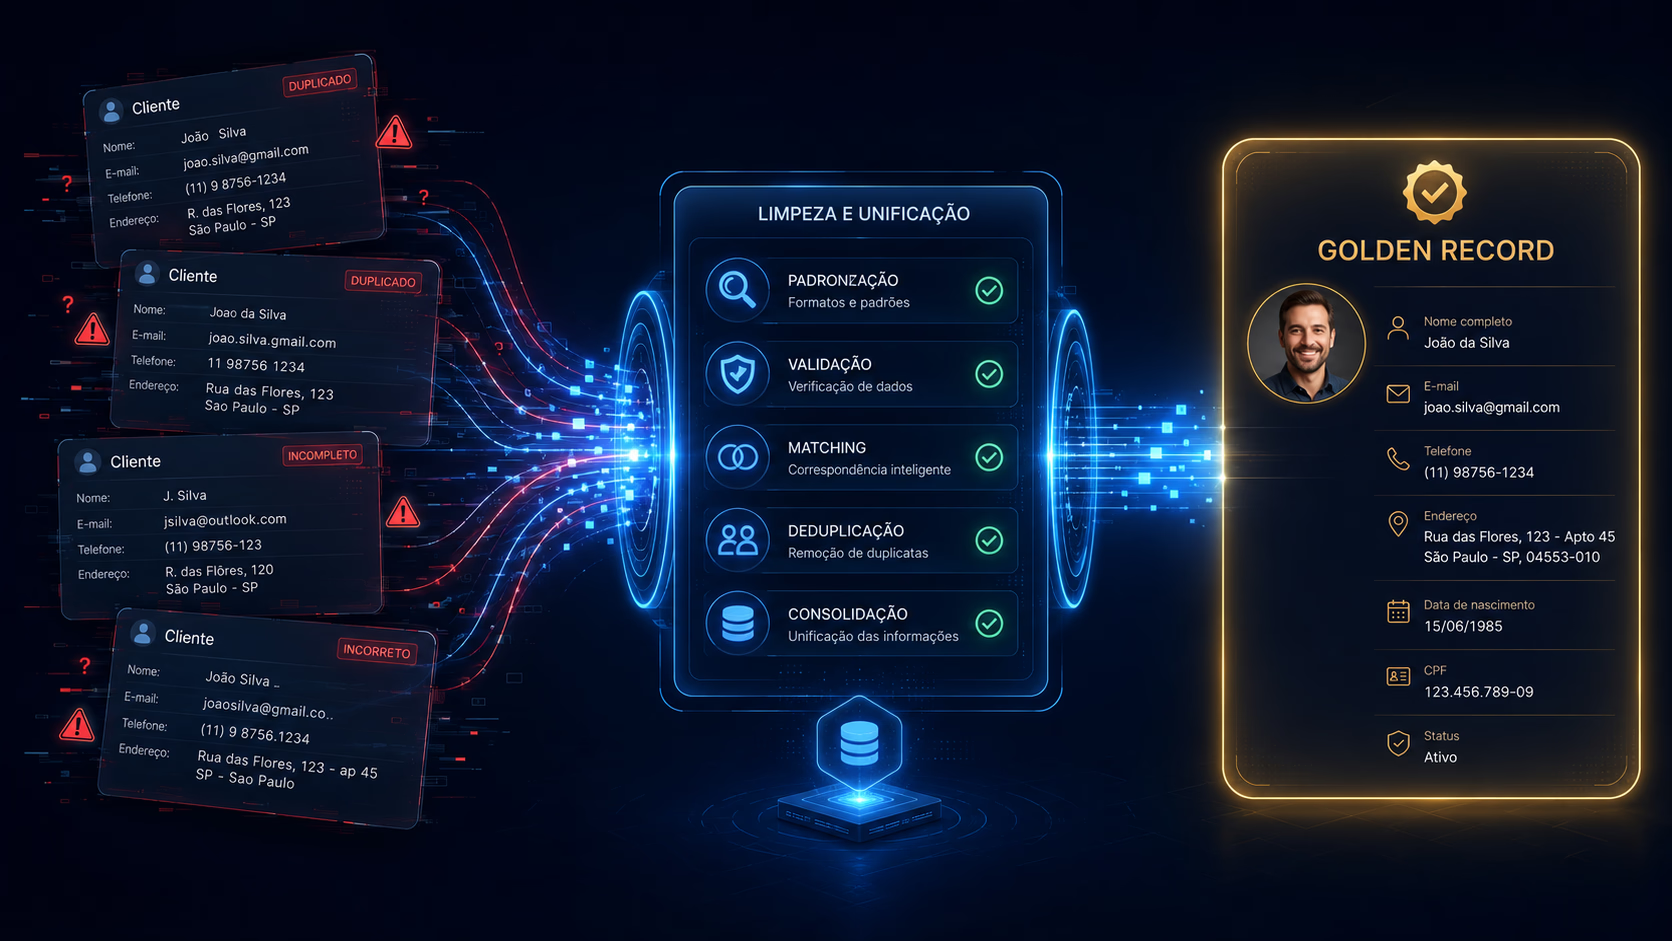
Modelo e fluxo separados. O modelo define o dado mestre (o golden record); cada modelo pode ter vários fluxos de cadastro, cada um com as suas etapas.
Tipos de campo: texto (linha ou área), texto multivalorado, texto multilíngue, número, sim/não, lista e lista múltipla, referência e referência múltipla a outros modelos, tabela (linhas dentro do registro), data, data e hora, link, arquivo (único ou múltiplo) e telefone.
Atributos do campo: nome, descrição de ajuda, largura no grid, valor padrão, placeholder, variável de integração, máscara, obrigatório, visível, editável e travar após preencher.
Seções reaproveitáveis. Uma seção de campos é montada em vários modelos e fluxos, o que mantém a mesma semântica em toda a empresa; descreva o processo e o ADAM do Arquiteto cria domínio, modelo, seções, campos, fluxo e etapas, que você revisa.
Regras de atributo e de preenchimento. Mostram, escondem, tornam obrigatório, editável ou aplicam máscara conforme condições; ou calculam o valor de um campo com expressões (aritmética, concatenação, condicional, busca em outro modelo, maiúsculas/minúsculas).
Regras de evento e de modelo. Ao mudar o estado de uma etapa, enviam e-mail, disparam automação de conector, convidam um terceiro a preencher uma etapa ou abrem um cadastro vinculado; e asserções de qualidade com severidade erro ou aviso, em que um erro impede a publicação do registro.
Condições ricas e máscaras. E/OU aninhados, expressão regular, comparação com o usuário ou o departamento atual; máscaras de CPF, CNPJ e CEP e máscara personalizada, com campos-chave que impedem duplicidade na origem e mostram a colisão ao vivo na tela de cadastro.
Teste antes de valer. Cada regra é experimentada contra cadastros e registros de amostra reais, na tela ou pelo ADAM; ambientes de teste permitem desenhar e testar regras fora de produção e promovê-las com revisão.
Etapas nomeadas e ordenadas, sem limite técnico, com condições para pular etapas.
Etapas de aprovação, com opção de impedir que quem editou a etapa anterior aprove (segregação de funções) e devolução para ajuste; permissão por departamento, fluxo e etapa: ver, editar, aprovar, avançar e publicar, com visão por seção nos modelos.
Filtros por linha: por exemplo, só os cadastros do próprio departamento ou criados pelo próprio usuário.
Prazo por etapa em horas úteis, com calendário de expediente e feriados, tempo restante na tela e fila de trabalho ordenada por urgência.
Convite por e-mail com link seguro que abre uma etapa específica para quem está fora da organização; pode ser enviado automaticamente por regra.
O convidado preenche com as mesmas validações e regras do fluxo interno.
Fica registrado quem pediu, quem abriu e quem concluiu, e quando.
Ver homologação de fornecedores → · Ver onboarding de clientes →
Cadastro individual, carga em massa e alteração em massa por planilha, todos pelas mesmas regras do fluxo. O modelo de planilha pode vir pré-preenchido com os dados atuais.
Inativação e reativação controladas por cadastro.
Histórico completo e versionado de cada registro.
Todas as três formas de entrada passam pelas mesmas regras e pelo mesmo fluxo de aprovação configurado.
A plataforma na tela · 1 de 5
01
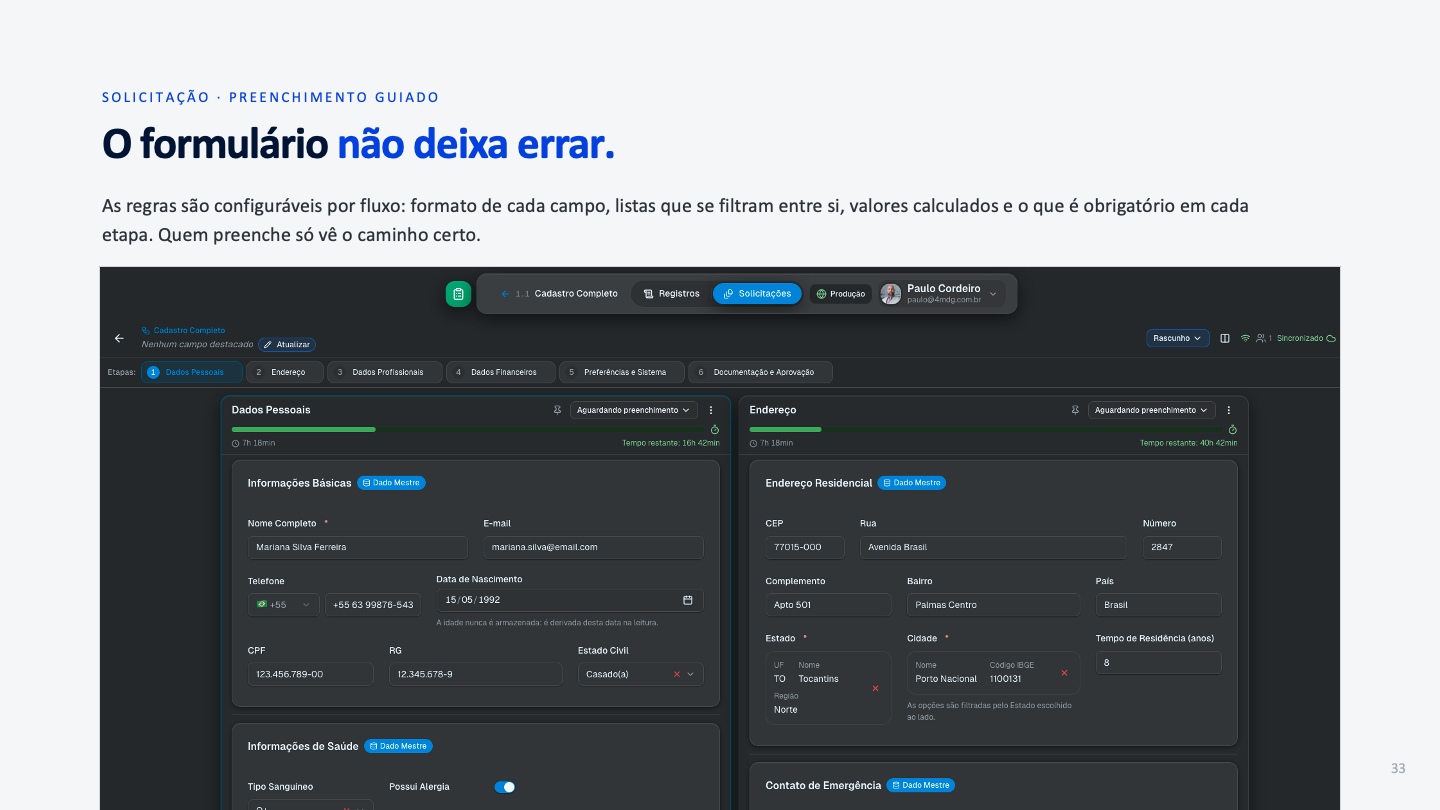
Cadastro em etapas
Etapas nomeadas, preenchidas lado a lado, com o tempo restante de cada uma e as seções marcadas como Dado Mestre ou Processo.
02
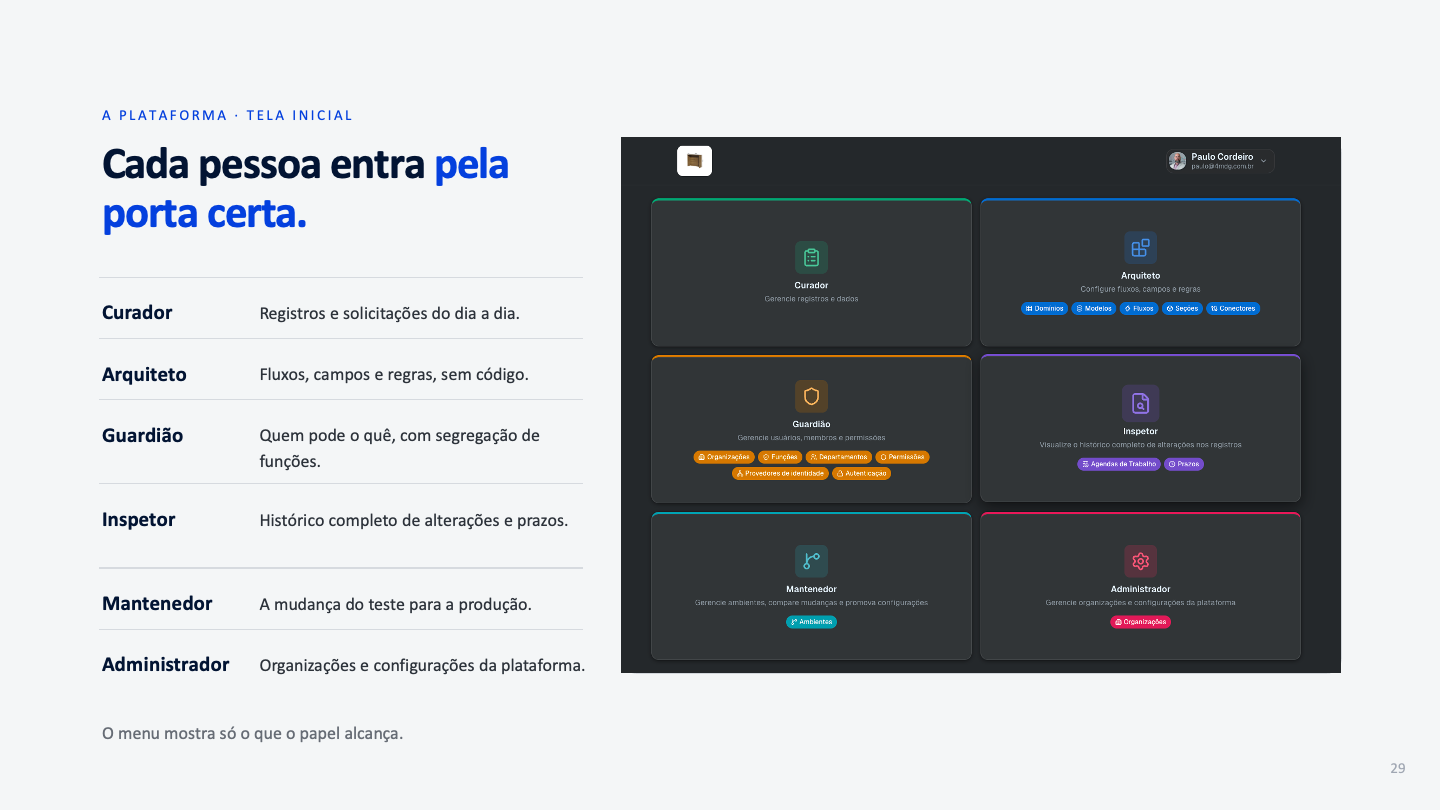
Seis papéis, seis fatias
Curador, Arquiteto, Guardião, Inspetor, Mantenedor e Administrador: cada papel enxerga só o que precisa para fazer a sua parte, cada um com o seu próprio ADAM.
03
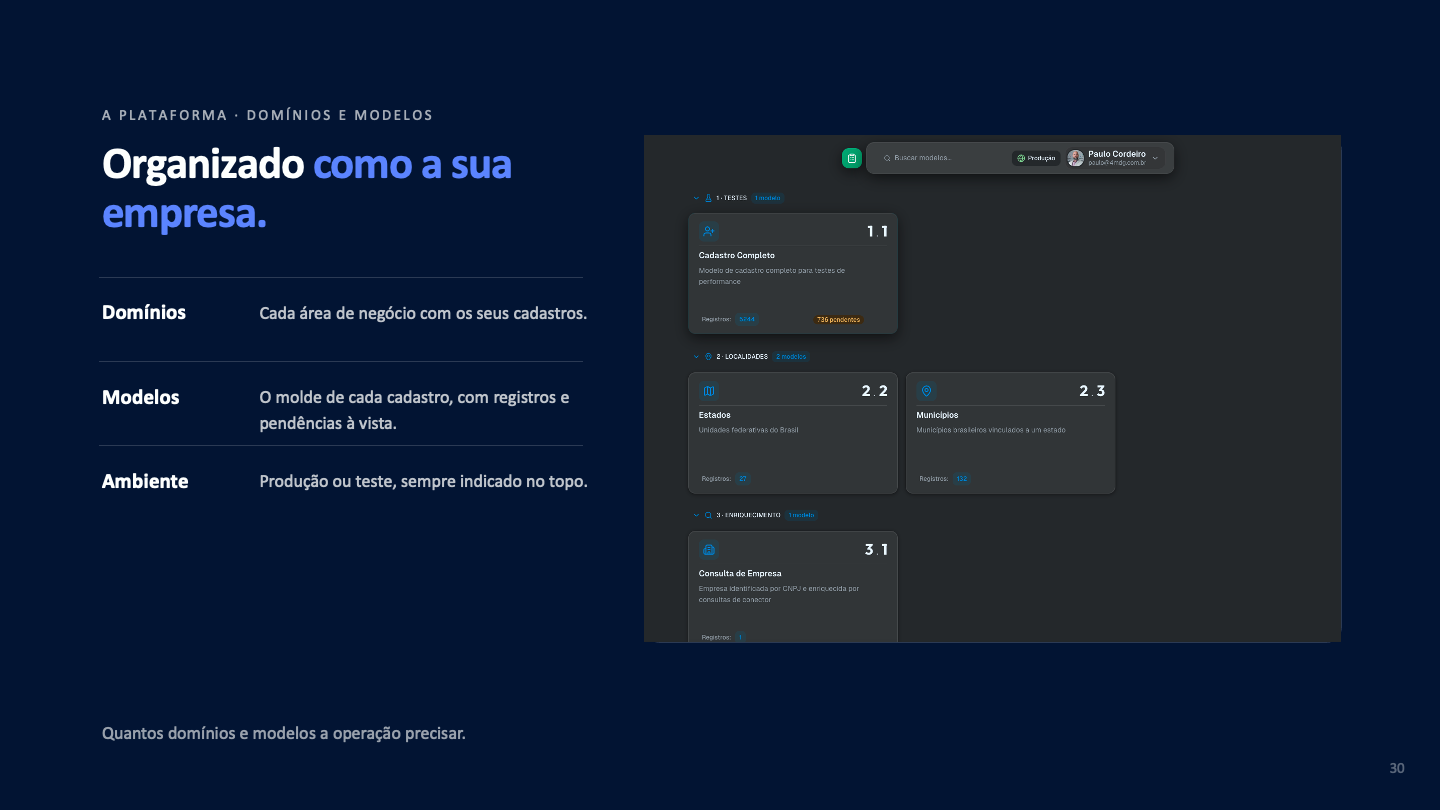
Domínios e modelos
Cada área de negócio organizada em domínios e modelos, com registros e pendências à vista, e o ambiente em uso sempre indicado no topo quando não é produção.
04
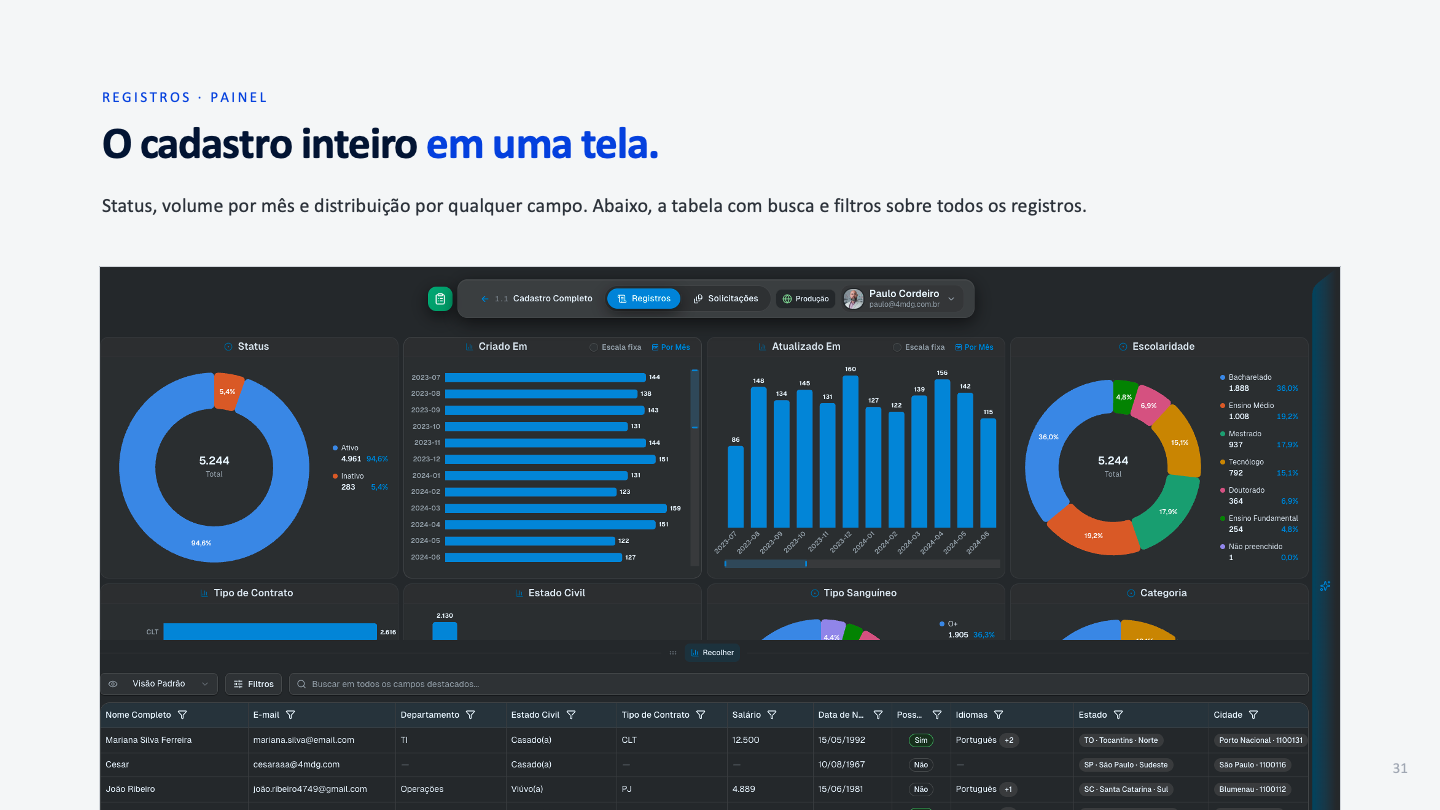
Relatório
Gráficos configuráveis por modelo e tabela de registros com busca e filtros, sem sair da plataforma.
05
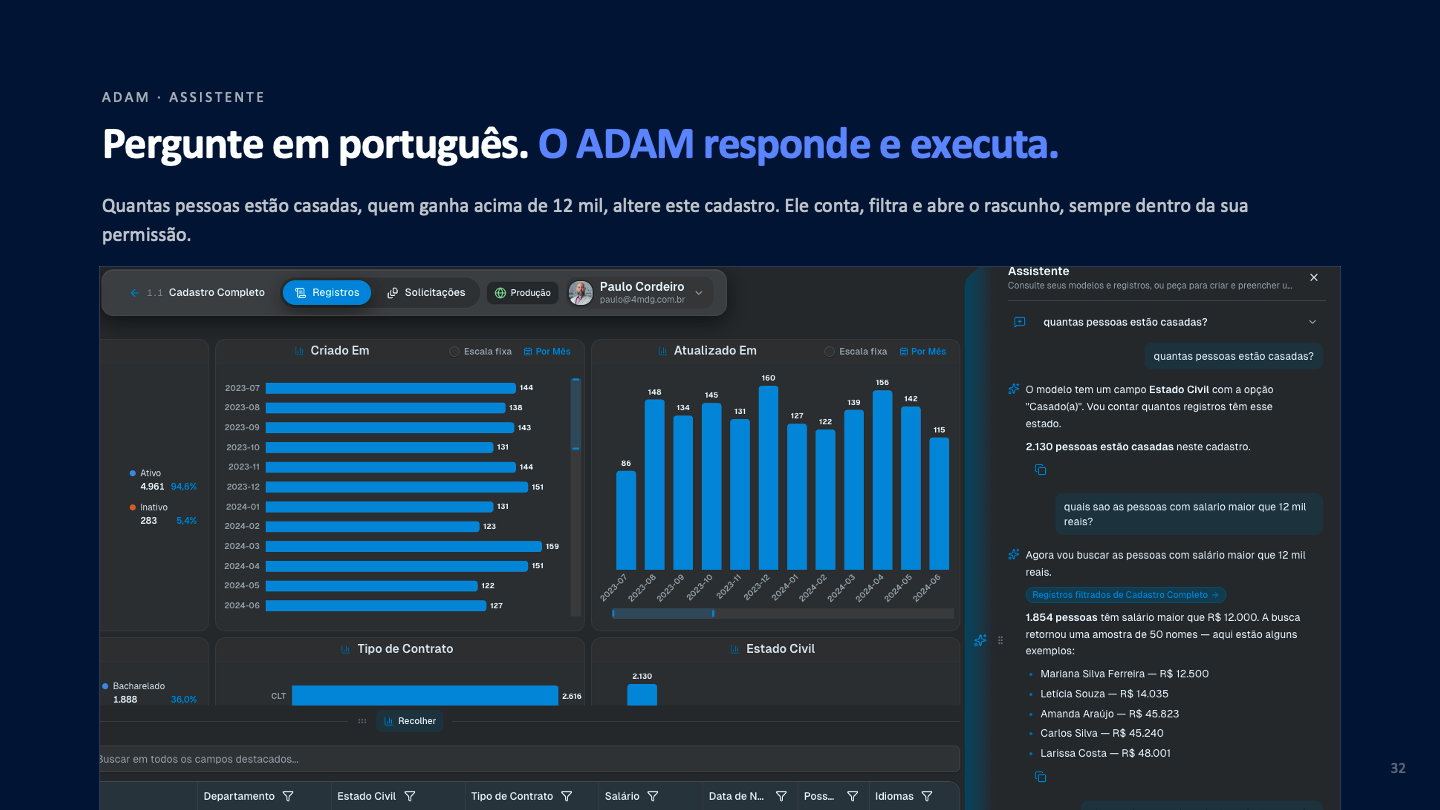
ADAM responde e propõe
Pergunte à sua própria base em português ("quantas pessoas estão casadas?") e peça uma alteração: o ADAM prepara o rascunho, e o que é irreversível só acontece quando você confirma.
ADAM · IA em cada módulo
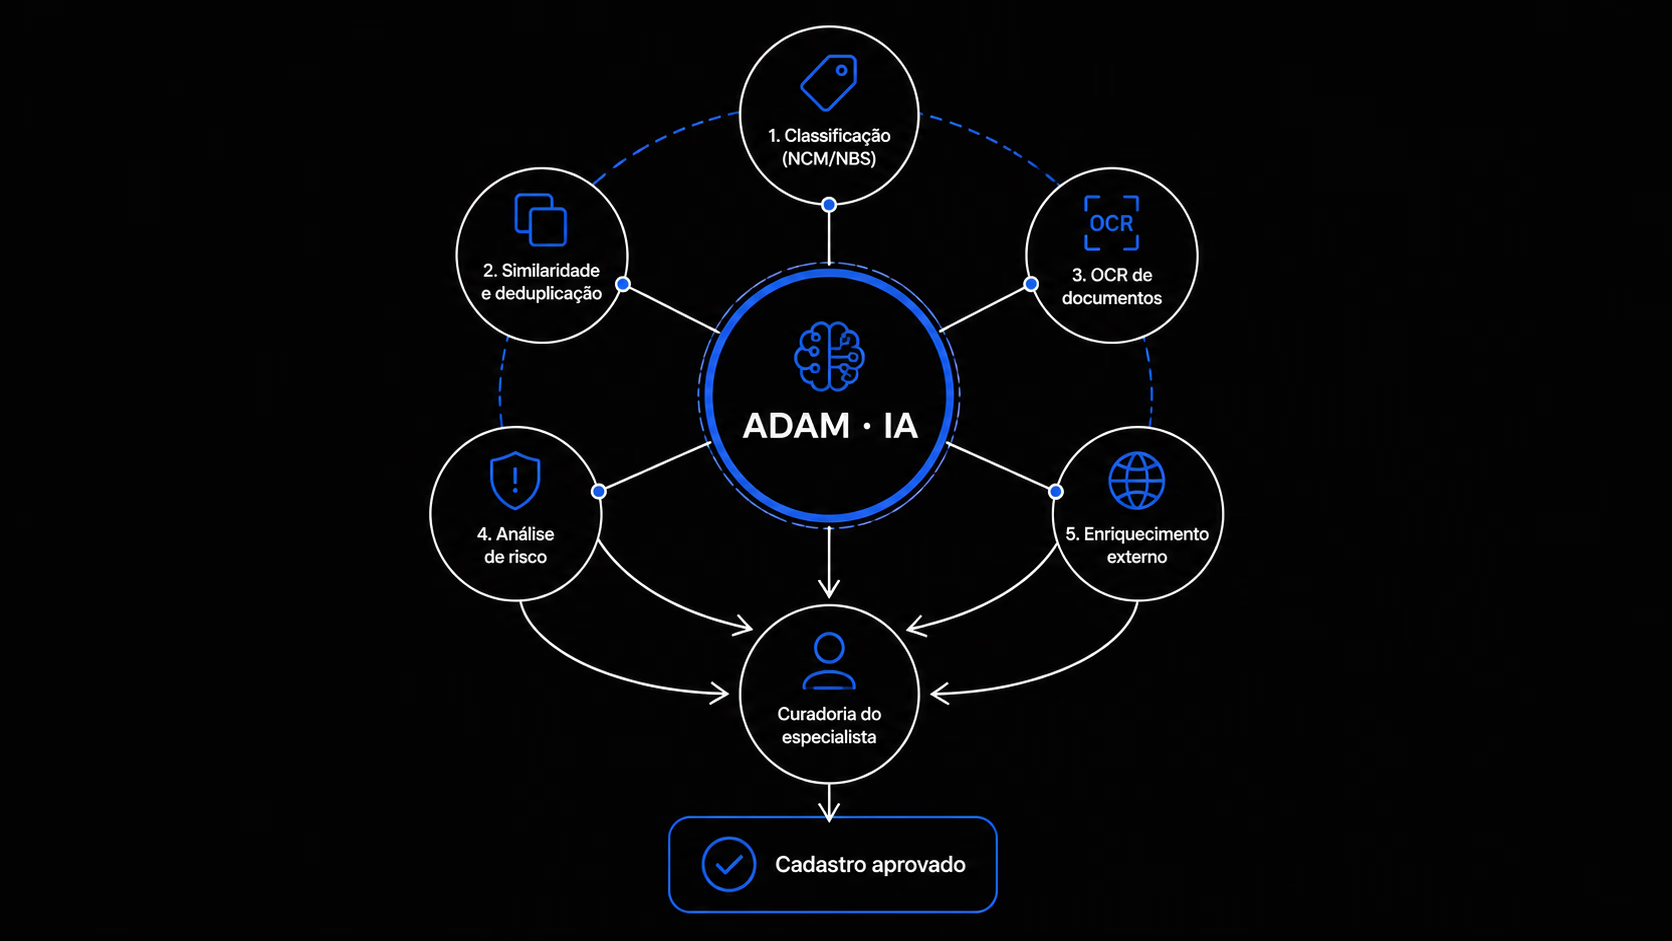
IA em cada módulo, com a decisão sempre humana.
ADAM é o assistente de IA da plataforma: um por módulo, sempre com as permissões de quem pergunta. Ele propõe, você decide, e tudo o que ele faz fica registrado como feito por você.
Um assistente por módulo
Curador, Arquiteto, Guardião, Inspetor, Mantenedor e Administrador têm cada um o seu ADAM, com as ferramentas daquele trabalho.
Pergunte à sua base em português
Consultas e agregações sobre os próprios registros, respeitando as permissões de quem pergunta.
Cadastro assistido
O ADAM abre o rascunho, preenche campos e sugere valores. Cada sugestão diz se foi observada numa fonte, derivada ou desconhecida, com a evidência, e só vira valor quando uma pessoa aceita.
Configuração por conversa
O ADAM do Arquiteto desenha modelos, fluxos e regras e testa as regras contra cadastros reais; o do Guardião administra acessos; o do Mantenedor compara e promove ambientes.
Escolha pelo sistema
Via API, a IA escolhe entre candidatos o registro que corresponde a uma descrição, usado para casar itens com o catálogo padronizado de materiais.
Explicabilidade, trilha e teto de gasto
Cada sugestão registra origem, evidência e quem a produziu. Tudo o que a IA faz fica no histórico como feito pela pessoa, e atos irreversíveis exigem confirmação explícita. Cada organização escolhe o modelo de linguagem de um catálogo curado e define um teto de gasto mensal.
Documentação e comparação
Documentação e comparação geradas da configuração real.
Cada fluxo e cada modelo tem a própria documentação, sempre atualizada porque nasce da configuração viva do seu ambiente, não de um manual à parte.
Documentação viva
Cada fluxo e cada modelo tem uma página de documentação gerada da configuração atual, pronta para imprimir ou salvar em PDF.
Comparação entre ambientes
O que foi criado, alterado ou está em conflito entre um ambiente de teste e produção, antes de promover.
Promoção com segregação de funções
Quem criou as mudanças não promove sozinho.
O ADAM explica o fluxo
Pergunte ao assistente como um fluxo funciona, de quais campos uma etapa depende ou o que uma regra faz.
Arquitetura
Uma plataforma que aguenta a carga do pico e do dia comum.
Camadas separadas e processamento assíncrono para o que é pesado, com isolamento por organização imposto no banco. Abra cada bloco para os componentes.
A Cloudflare fica na frente da interface, entregando-a a partir do ponto de presença mais próximo do usuário, com entrega global e cache de conteúdo estático para baixa latência.
Certificado digital emitido por autoridade certificadora válida; apenas TLS 1.2 ou superior é aceito, na própria borda da Cloudflare.
Backend em containers Docker orquestrados por Kubernetes.
PostgreSQL gerenciado no mesmo cluster e região da aplicação, sem administração própria.
Busca de texto completo (BM25) dentro do próprio PostgreSQL, sem índice separado para sincronizar.
Arquivos em armazenamento de objetos.
Kubernetes orquestra os containers do backend, com processos separados para a interação do usuário e para o trabalho pesado.
Filas nativas no PostgreSQL mantêm cargas em massa e integrações fora do caminho do usuário.
Isolamento por organização imposto no banco: os dados operacionais de cada cliente vivem numa partição própria, e uma consulta sem escopo definido não devolve nenhuma linha.
Deploy contínuo sem interrupção: troca gradual de instâncias, conexões drenadas, e deploy só por pipeline de integração contínua, com validação obrigatória.
Ambientes de teste criados a partir de produção quando você precisar, sincronizados, comparados e promovidos com revisão; o ambiente em uso aparece no topo.
Tenant próprio por cliente, em subdomínio dedicado, com marca configurável (cor, fundo, logotipo e título).
Stack
Integração
Integração pronta desde o primeiro fluxo.
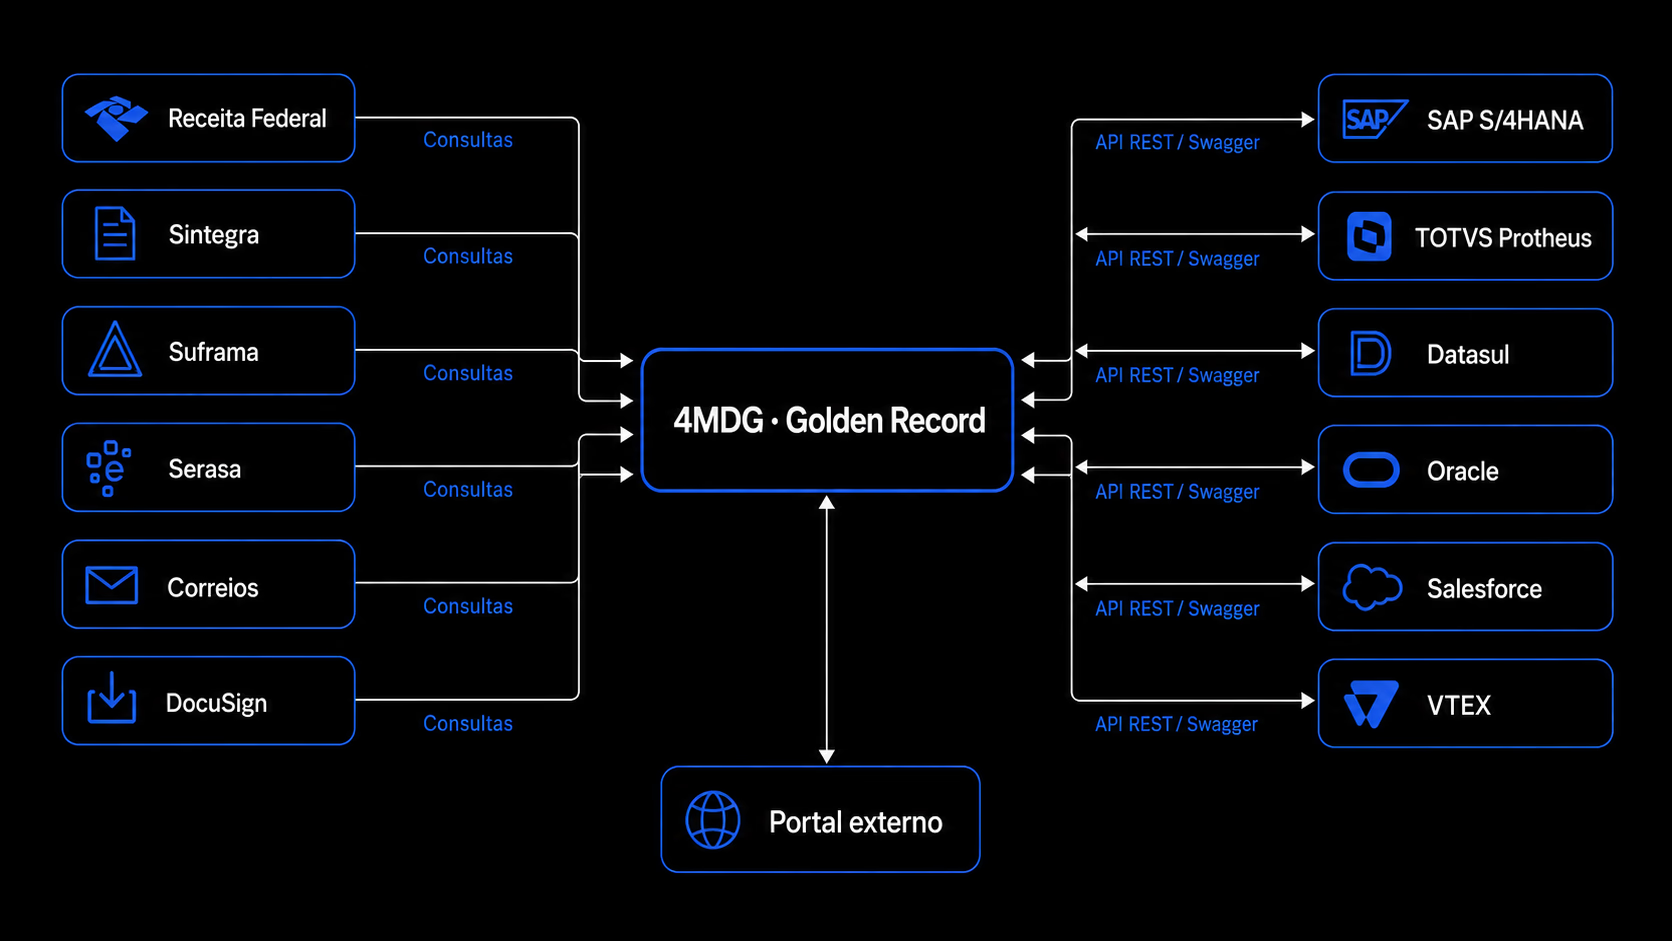
API REST documentada em OpenAPI, servidor MCP e conectores mantidos pela 4MDG conectam a plataforma ao seu ERP desde o primeiro fluxo publicado.
API REST pública
Documentada em OpenAPI, com referência interativa em cinco idiomas; GET, POST, PUT e DELETE. Autenticação OAuth 2.0 com contas de serviço dedicadas, uma por ambiente, revogáveis a qualquer momento.
Entrada e consulta
Endpoint para abrir cadastros em qualquer fluxo e endpoint para ler registros de qualquer modelo.
Conectores
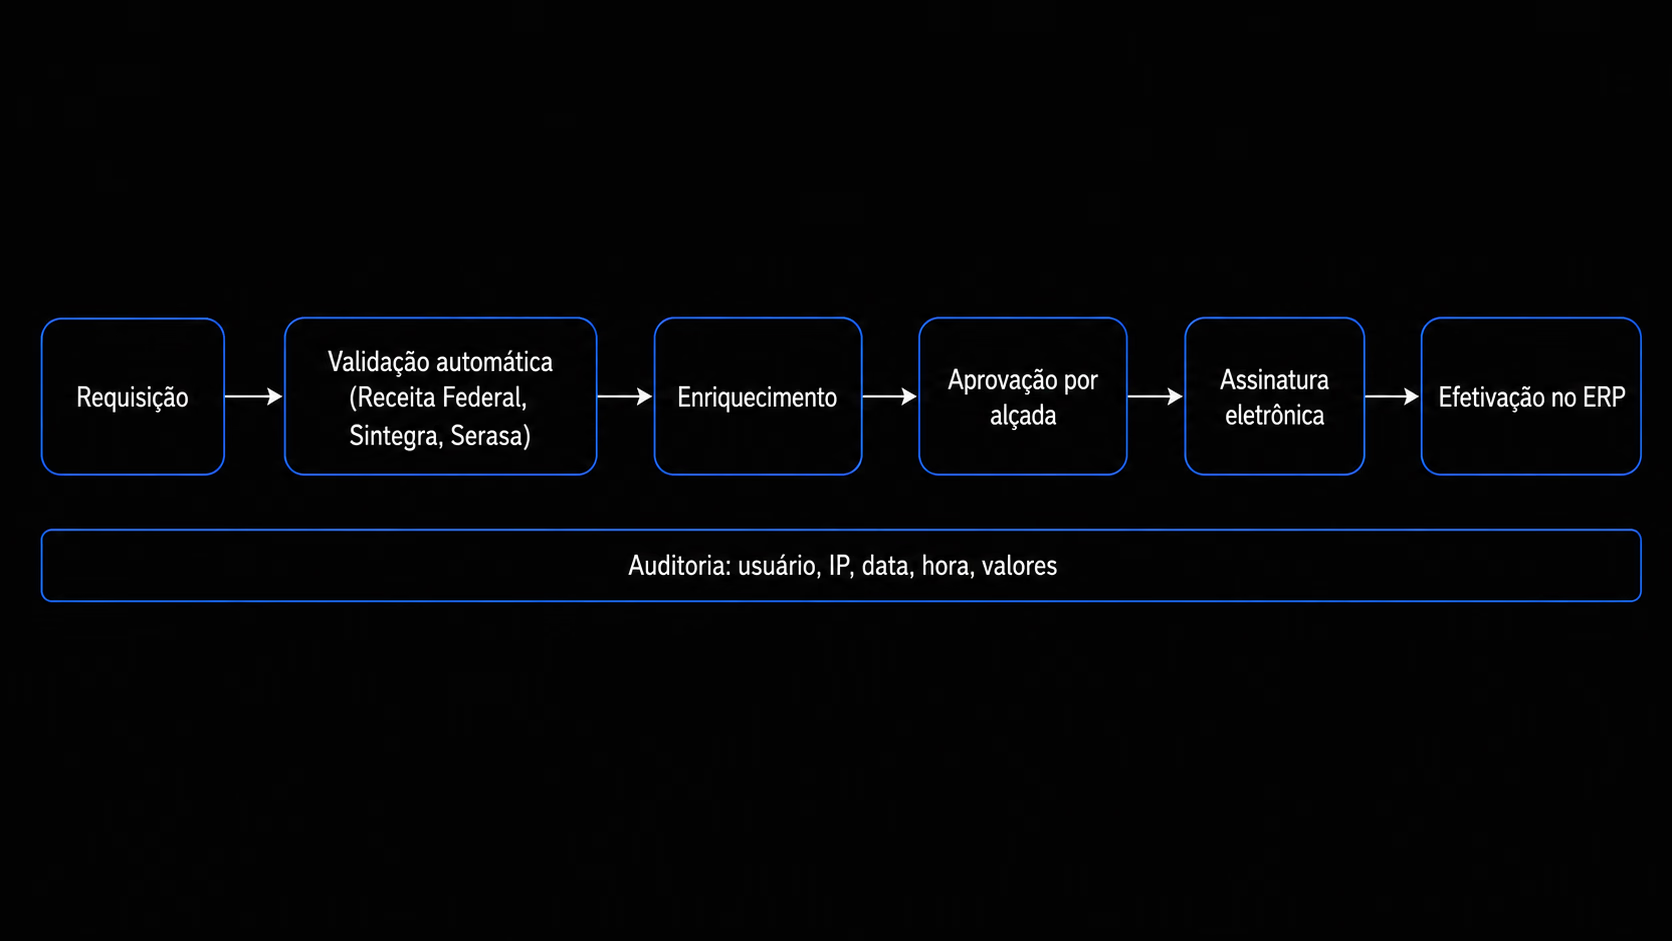
Cada chamada da plataforma a um conector é assinada criptograficamente (Ed25519); SDK aberto e template para construir o próprio conector. O conector 4MDG traz automações de enriquecimento por CNPJ (Receita Federal, Simples Nacional, Sintegra).
MODELO 1
Retorno do ERP
Cada envio registra situação, tentativas, identificador no ERP e mensagem de retorno, visíveis no próprio registro.
MODELO 2
4MDG → ERP
A plataforma envia ao ERP por meio de um conector. O fluxo é originado no 4MDG e direcionado ao ERP e aos sistemas legados.
Sistemas e protocolos
Segurança e conformidade
Dado cadastral é dado sensível. Tratamos como tal.
Controle na borda, controle na sessão, controle no registro. E prova documental de tudo o que aconteceu.
ISO 27001
Sistema de gestão de segurança da informação certificado, com controles auditados por terceira parte e revisão periódica.
LGPD e GDPR
Conformidade com a LGPD e o GDPR no tratamento de dados pessoais.
Criptografia em trânsito
Todo acesso por HTTPS, com TLS 1.2 ou superior na borda da Cloudflare, e certificado digital emitido por autoridade certificadora válida.
Autenticação e SSO
SSO corporativo por organização, via SAML 2.0 ou OpenID Connect, com grupos do provedor de identidade virando departamentos. Também disponíveis: login por Google, Microsoft, passkeys e segundo fator obrigatório para login por senha, com provisionamento automático via SCIM 2.0.
Controle de acesso granular
Papéis por módulo; permissões por departamento, fluxo e etapa (ver, editar, aprovar, avançar, publicar); visão por seção; regras por linha.
Histórico completo por registro
Cada alteração registra quem fez, quando, por qual canal (tela, API, assistente, MCP, carga em massa) e os valores alterados, com versões comparáveis no próprio registro.
IA sob controle
A IA atua com as permissões da pessoa, atos irreversíveis exigem confirmação, e tudo que ela faz fica no histórico.
Continuidade
Procedimentos de segurança e recuperação apoiados em serviços gerenciados de nuvem.
Dados e análise
Seus dados, no seu BI, com acesso controlado.
A mesma base que serve a plataforma também alimenta a sua análise, sem um índice separado a manter em sincronia. Usuários autorizados montam busca, dashboard e relatório sobre os próprios registros, dentro das mesmas permissões e da mesma trilha de auditoria do cadastro.
Gráficos configuráveis. Por modelo (rosca, barras, colunas, linha; contagem, soma, média, mínimo e máximo), clicáveis para filtrar a tabela.
Pergunte e receba na hora. Pergunte ao ADAM ou à sua IA via MCP e receba a agregação na hora.
Para o seu BI corporativo. Os registros saem pela API REST para o seu BI corporativo.
Contato
Fale com o nosso time técnico da sua arquitetura de cadastro.
Revisamos com você integrações, requisitos de segurança e arquitetura do seu ambiente. Sem compromisso.
Av. Queiroz Filho, 1700, Torre E, Conjuntos 715 a 718
Vila Leopoldina, São Paulo, SP, 05319-000
Oracle Cloud Infrastructure (OCI), região de São Paulo, Cloud SaaS, tenant e subdomínio por cliente. A Cloudflare entrega a interface globalmente; o processamento roda em containers orquestrados por Kubernetes, com PostgreSQL gerenciado.
Não. 100% web. Para usar pela sua IA, basta adicionar o servidor MCP no Claude, no Cursor ou em outro cliente compatível.
API REST documentada em OpenAPI, com autenticação OAuth 2.0 por conta de serviço. Há dois modelos: o ERP consome a API da 4MDG, ou a plataforma envia ao ERP por meio de um conector. Cada envio registra situação, tentativas e retorno no próprio registro.
SSO corporativo por organização, via SAML 2.0 ou OpenID Connect, com o provedor de identidade que a sua empresa já usa. Também disponíveis: login por Google, Microsoft, passkeys e e-mail e senha com segundo fator obrigatório. O provisionamento pode ser automático, via SCIM 2.0: o diretório da empresa cria, atualiza e desativa usuários no 4MDG, e quem sai do diretório perde o acesso no mesmo momento. Integrações usam contas de serviço próprias, com permissões revogáveis a qualquer momento. O MCP usa OAuth, autorizado pela própria pessoa.
TLS 1.2 ou superior na borda da Cloudflare, certificado digital de autoridade certificadora válida, controle de acesso por departamento, fluxo e etapa, e acesso a produção apenas pelo pipeline de integração contínua.
Sim. A 4MDG mantém certificação ISO 27001 e adota práticas de segurança compatíveis com LGPD e GDPR, incluindo criptografia, autenticação e histórico completo por registro.
Sim. Cada alteração grava quem, quando, por qual canal e o que mudou, com painel de histórico e versões no próprio registro.
Ambientes de teste criados a partir de produção quando você precisar, sincronizados, comparados e promovidos com revisão; o ambiente em uso aparece no topo quando não é produção.
Sim. A própria base de dados serve busca livre e gráficos configuráveis, sem um índice separado a manter em sincronia, e os registros saem pela API REST para o seu BI corporativo.
O próprio cliente. O acesso ao portal administrativo está incluído na assinatura, o que permite criar novos fluxos, telas, campos e regras sem depender da 4MDG, com apoio do nosso time quando necessário, inclusive conversando com o ADAM do Arquiteto.
Não. A IA sempre atua com as permissões da pessoa que pergunta ou que autorizou a conexão, seja pelo assistente interno, seja pelo MCP.
Sim, pelo servidor MCP nativo da plataforma. A conexão é autorizada por OAuth pela própria pessoa.
Não. Atos irreversíveis, como publicar um cadastro, promover um ambiente ou remover acessos, exigem confirmação humana, dentro da plataforma.
A organização escolhe o modelo de linguagem de um catálogo curado e define um teto de gasto mensal.